2026年11月17日、楽天証券が、第三者による不正アクセスを受けて顧客の情報の一部が外部に漏えいした可能性があると発表しました。
対象は、退会した人も含めて最大約1572万口座にのぼります。そのうち最大約447万口座では、氏名や住所だけでなく、勤務先や出金先口座、年収・金融資産の情報まで含まれています。パスワードや暗証番号の漏えいは確認されていないとのことですが、それでも重大な情報が流出したことになります。
わが家も楽天証券をメインに使っているので、今回の事件の対象になりました。いまやるべきことと、私が実際にやったことを整理していきます。
なお、この記事は11月18日時点の情報に基づいて記載しています。
何が起きたのか?
楽天証券によると、11月16日に一部のシステムへの不正アクセスの可能性を検知してアクセスを遮断し、調査の結果、11月11日にテスト環境のシステム内で管理していた情報が外部に漏えいしたおそれがあるとわかったそうです。原因や詳しい経緯は調査中とされています。
このように「漏えいの可能性」と記載されていますが、個別の連絡では「お客様に関する以下の情報が漏えいしたことを確認いたしました」と書かれていました。外部へ流出したものと考えておくほうがよさそうです。
外部に持ち出された可能性がある情報は、口座によって次の2つに分かれます。
| 区分 | 対象(最大) | 漏えいした可能性がある情報 |
| ①個人情報を含む | 約447万口座 | 部店・お客様コード、ログインID、氏名、カナ氏名、生年月日、住所、電話番号、メールアドレス、勤務先、出金先口座(金融機関・口座番号・名義人)、年収・金融資産(自己申告)、商品別資産情報、最終ログイン日 |
| ②ID等のみ | 約1125万口座 | 部店・お客様コード、ログインID |
楽天証券の総合口座数は2026年6月末時点で1439万口座なので、退会者を含むとはいえ、利用者のほとんどがどちらかの対象になったということでしょう。
同じ「流出」でも、①と②では深刻さがまったく違います。まずは自分の被害がどちらなのかを確認しておきたいところです。
対象者には楽天証券から個別に報告があり、わが家はログイン後の画面の「重要なお知らせ」で確認しました。
何が漏えいしたかによって重要度が違う
②の「ID等のみ」で流出したのは、部店・お客様コードとログインIDです。
いずれも楽天証券が決定したもので、ほかのサービスと共通するものではありません。ログインにはパスワードやパスキーが必要で、注文や出金にはさらに取引暗証番号も必要です。
したがって楽天証券での不正取引はもとより、この情報だけで他サービスで不正などをはたらくのは難しいと考えられます。
一方、①の「個人情報も含む」の場合は話が別です。氏名や連絡先に加えて、勤め先、年収や金融資産、最後にログインした日までがまとまっています。パスワードや取引暗証番号は漏えいしていないとはいえ、詐欺をはたらく側にとっては狙う相手を選ぶための名簿になりかねません。
わが家の場合、私とうなぎんの口座は②のID等のみ、子どもの1人の口座は①の全項目が対象でした。もう1人の子どもの口座には、お知らせはありませんでした。
もう1人の口座を開設したのは、偶然にも流出のあった11月11日だったので、対象から外れたのかもしれません。
全項目が対象だった子どもの口座は取引どころか入金をしたこともなく、収入や勤務先、資産はもとより、出金先口座も登録していなかったのは不幸中の幸いでした。ただ、2027年から始まるこどもNISAを楽天証券で申し込んでいるので、今後注意が必要であることに変わりありません。
対策・警戒の優先順位は?
どんな情報が漏えいしたかにかかわらず、楽天証券の利用者がやっておきたい対策を整理しました。
フィッシング詐欺への警戒
いちばん警戒すべきなのは、流出した情報を使ったフィッシング詐欺です。本物の氏名や口座の情報が書かれた連絡は、どうしても本物らしく見えます。
楽天証券は、自社から送るメールにはURLを載せていないこと、電話で個人情報やログインに関する情報を聞くことはないと名言しています。楽天証券や関係会社を名乗るメール、SMS、電話、郵送物が届いても、リンクを開いたり、情報を入力・回答したりしないことが自衛のために最も大切です。
ログインに用いるパスワードと取引暗証番号を守り切ることがまずは重要です。
出金先の銀行口座の情報も流出している場合には、銀行を名乗る連絡にも注意が必要です。
近年はAIの発達で、フィッシング詐欺を見破るのが一段と難しくなっていることから、「楽天証券を名乗る連絡は、まず疑う」くらいでちょうどいいと思います。とくに、深刻そうな連絡ほど冷静になることが重要です。
パスキー認証を設定する
パスキー認証は、スマホやパソコンの指紋・顔認証などで本人確認をする仕組みで、IDやパスワードを入力せずにログインできます。楽天証券は必須化を進めていて、ログインする人の9割超がすでに使っているそうです。まだの人は真っ先に設定しておきたいところです。
取引ロック(一時的な利用停止)をかける
楽天証券では、ログイン後の「セキュリティ設定」にある「取引やサービスの一時的な利用停止」から、取引の一部を自分で止められます。設定は次の5種類です。
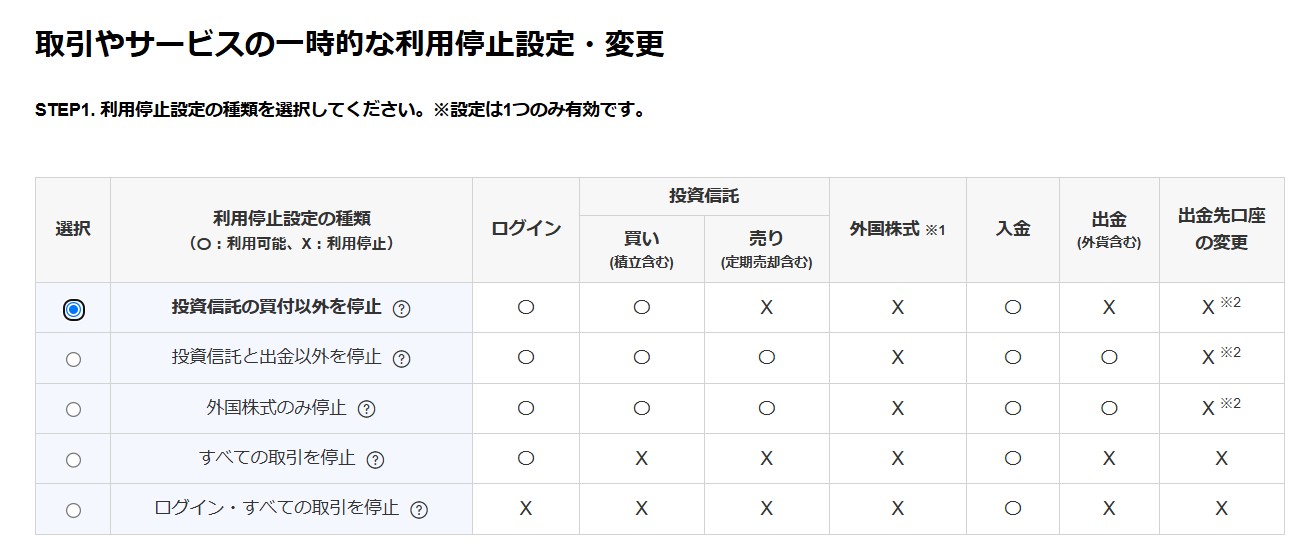
積立投資を続けている人には「投資信託の買付以外を停止」が向いています。
積立はそのまま続けながら、売却や出金、出金先口座の変更を止められます。投資信託の買付まで止めると、積立の注文はエラーになってしまいますので、私もこの設定を選びました。なお、iDeCoの掛金の拠出は利用停止中も続きます。
心配であれば、「すべての取引を停止」などを選んでもよいでしょう。
注意したいのは、2026年11月15日午前3時より前に設定した人では、出金先口座の変更が制限されていないことです。以前から設定していた人は、設定を変えるか、いったん解除して設定し直す必要があります。
設定や解除のときは、登録している電話番号に自動音声の電話がかかってきて、6桁のワンタイムキーが伝えられます。自分で手続きをしていないのに番号を聞き出そうとする電話があれば、詐欺を疑うべきです。
楽天証券のセキュリティ設定を変更。取引の制限をかける方法は、
①楽天証券にログインして「セキュリティ設定」を選択(マイメニューの中にあるほか、画像のように上のほうにもアイコンあってトップページからも飛べる)
②下のほうにある「取引やサービスの一時的な利用停止」から設定 https://t.co/A15uFwmeY9— なまずん🐟20代からインデックス投資をスタート🐟 (@gameoftheweak) November 17, 2026
ログイン通知などを設定し、確認する
最後は、異変に自分で気づけるかどうかです。ログインのたびにメールで知らせる「ログイン通知メール」は、セキュリティ設定で止めることもできます。
止めている人は、この機会に念のため「利用する」に戻しておいてはいかがでしょうか。私も、身に覚えのないログインや注文のお知らせがないか、しばらく注意して見ておくつもりです。
多数の情報が流出して不安なら、証券会社の変更も
個人情報を含めて漏えいした人は、ここまでやっても不安が残るかもしれません。
たとえば、電話の自動音声で取引ロックを設定・解除するときの本人確認には、部店・お客様コード、ログインID、生年月日、電話番号を使いますが、いずれも流出した項目に含まれています。解除は登録した電話番号からしかできないという歯止めはあるものの、気持ちのいいものではありません。
どうしても不安な人は、証券会社を変えるのも選択肢の1つです。ただし、変えても流出した情報は戻ってきません。防げるのは楽天証券の口座そのものを狙われるリスクだけであり、ほかの詐欺などに利用される可能性は残ります。
今後の楽天証券からの発表次第でもありますが、このような理由から子どもの「こどもNISA」の口座を変更するかどうかはしばらく様子を見たいと思います。
こどもNISAは制度上、途中で金融機関を変更できません。口座を廃止して他社で開き直すことはできますが、取引をしたあとだとさかのぼって課税されます。ですので、別の証券会社に変えるなら最初のうちにやるべきです。
ただ、子どもの口座に登録していた情報は比較的少なく、そもそもこどもNISAは原則18歳になるまで資金を払い出せないことから、不正取引のリスクは限定的であると言えるでしょう。
証券会社も銀行も2〜3社に分けておきたい
今回の件で改めて感じたのは、口座を1社に集中させる危うさです。私とうなぎんは、楽天証券のほかにSBI証券も使い、マネックス証券などにも口座を持っています。
今回の事案とは異なりますが、何らかのトラブルで1社が使えなくなれば、その間は出金を含めた取引ができなくなる可能性があります。将来、資金をときどき引き出す機会が増えると考えると、2〜3社に分けておくほうが安心です。証券会社だけでなく、銀行も同様でしょう。
とはいえ、必要以上に口座を増やすと、個人情報を登録する先が増え、今回のような事案に巻き込まれるリスクが高まります。
使う予定のない口座をむやみに開かないことも、自分の情報を守る手段の1つですからね。
楽天証券は、不正アクセスの可能性を検知した翌日に発表し、パスキーの普及や取引ロックの強化も進めてきました。そのため、自衛の手段が残されていた点は評価できます。
一方で、不正アクセスを受けた経緯は原因が調査中とはいえ、情報管理のあり方が問われます。
楽天証券には原因の究明と再発防止を徹底してほしいと思いますし、ほかの証券会社にも、今回の件を教訓にセキュリティの強化を進めてもらいたいところです。
証券口座は、何十年も使い続けるものです。安心して資産を預けられる環境が整うことを、強く期待しています。
コメント